Domain sdln.de kaufen?
Wir ziehen mit dem Projekt
sdln.de um.
Sind Sie am Kauf der Domain
sdln.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sdln.de kaufen?
Was sind die gängigsten Angriffsmethoden in der Cyber-Sicherheit?
Die gängigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe die Verfügbarkeit eines Netzwerks oder einer Website durch Überlastung beeinträchtigen. **
Was sind die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit?
Die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Attacken. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Ähnliche Suchbegriffe für Angriffsmethoden
Top-Angebote
Produkte zum Begriff Angriffsmethoden:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die typischen Angriffsmethoden, die bei der Ausnutzung von Software-Schwachstellen eingesetzt werden?
Die typischen Angriffsmethoden bei der Ausnutzung von Software-Schwachstellen sind das Einschleusen von Schadcode, das Ausnutzen von Pufferüberläufen und das Abfangen von Datenübertragungen. Diese Methoden ermöglichen es Angreifern, unautorisierten Zugriff auf Systeme zu erlangen, Daten zu stehlen oder Schaden anzurichten. Es ist wichtig, Software regelmäßig zu aktualisieren und Sicherheitslücken zu schließen, um solche Angriffe zu verhindern. **
-
Was sind die häufigsten Angriffsmethoden, die in der Cyber-Sicherheit eingesetzt werden?
Die häufigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails oder Websites, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder Schaden anzurichten. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden in der Cyber-Security?
Die häufigsten Angriffsmethoden in der Cyber-Security sind Phishing, Malware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um sensible Informationen zu stehlen. Malware ist schädliche Software, die in Systeme eindringt, um Daten zu stehlen oder zu beschädigen, während DDoS Angriffe darauf abzielen, Netzwerke oder Websites durch Überlastung lahmzulegen. **
-
Was sind die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität?
Die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in Computersysteme eindringen und Schaden anrichten können. Denial-of-Service-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Was sind die häufigsten Angriffsmethoden, um Computersysteme zu infiltrieren?
Die häufigsten Angriffsmethoden sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um Nutzer zur Preisgabe ihrer Daten zu verleiten. Malware wird oft über infizierte Dateien oder Links verbreitet, um Zugriff auf das System zu erhalten. DoS Angriffe überlasten das System mit Traffic, um es unzugänglich zu machen. **
Was sind die häufigsten Angriffsmethoden, die bei Cyberattacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberattacken sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware wird eingesetzt, um Systeme zu infiltrieren und zu schädigen, während Denial-of-Service-Angriffe Netzwerke überlasten, um den Zugriff zu blockieren. **
Top-Angebote
Produkte zum Begriff Angriffsmethoden:
-
Die Kryptowährungen Ethereum und Bitcoin. Unterschiede und Angriffsmethoden, Taschenbuch von Janik Rebell, GRIN, 978-3-346-24432-1Die Kryptowährungen Ethereum Und Bitcoin. Unterschiede Und Angriffsmethoden, Taschenbuch Von Janik Rebell, Grin, 978-3-346-24432-1, Seitenanzahl: 6427,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Angriffsmethoden in der Cyber-Sicherheit?
Die gängigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen, während Denial-of-Service-Angriffe die Verfügbarkeit eines Netzwerks oder einer Website durch Überlastung beeinträchtigen. **
-
Was sind die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit?
Die häufigsten Angriffsmethoden in der modernen Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Attacken. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder zu beschädigen. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die typischen Angriffsmethoden, die bei der Ausnutzung von Software-Schwachstellen eingesetzt werden?
Die typischen Angriffsmethoden bei der Ausnutzung von Software-Schwachstellen sind das Einschleusen von Schadcode, das Ausnutzen von Pufferüberläufen und das Abfangen von Datenübertragungen. Diese Methoden ermöglichen es Angreifern, unautorisierten Zugriff auf Systeme zu erlangen, Daten zu stehlen oder Schaden anzurichten. Es ist wichtig, Software regelmäßig zu aktualisieren und Sicherheitslücken zu schließen, um solche Angriffe zu verhindern. **
-
Was sind die häufigsten Angriffsmethoden, die in der Cyber-Sicherheit eingesetzt werden?
Die häufigsten Angriffsmethoden in der Cyber-Sicherheit sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails oder Websites, um persönliche Informationen zu stehlen. Malware ist schädliche Software, die in ein System eindringt, um Daten zu stehlen oder Schaden anzurichten. DoS-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
Ähnliche Suchbegriffe für Angriffsmethoden
-
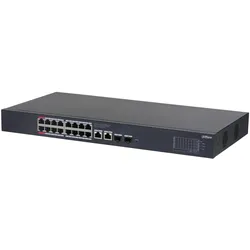
Dahua Technologie CS (18 Ports), Netzwerk Switch, SchwarzDer hochintuitive Smart Managed Switch kann lokale Netzwerke verwalten. Mit der DoLynk Care-Plattform ist auch eine Cloud-Verwaltung möglich. Der Switch führt Betrieb und Wartung durch Topologievisualisierung auf der Benutzeroberfläche, Übertragung und Backend-Speichergeräte, die im Sicherheits- und IT-System integriert sind. Dank seines vollmetallischen Designs bietet der Switch eine hervorragende Wärmeableitung und kann bei Temperaturen von -10 °C bis 55 °C betrieben werden. Er bietet EMV-Schutz und verfügt über Schutz gegen Überspannung, Überstrom, statische Elektrizität, Blitzeinschläge, Impulse und andere Arten von Störungen. Für die PoE-Serie des Smart Managed Switch wird die Stromversorgung bis zu 250 Meter entfernt bereitgestellt. Der orange Port liefert bis zu 60 W und der rote Port bis zu 90 W. Darüber hinaus sind Link-Aggregation und STP bei ausgewählten Modellen verfügbar, um die Stabilität des Netzwerks zu gewährleisten. Der Switch kann in kleinen und mittelständischen Unternehmen wie Supermärkten, Büros, Restaurants, Cafés und Hotels eingesetzt werden.248,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsmethoden in der Cyber-Security?
Die häufigsten Angriffsmethoden in der Cyber-Security sind Phishing, Malware und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um sensible Informationen zu stehlen. Malware ist schädliche Software, die in Systeme eindringt, um Daten zu stehlen oder zu beschädigen, während DDoS Angriffe darauf abzielen, Netzwerke oder Websites durch Überlastung lahmzulegen. **
-
Was sind die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität?
Die häufigsten Angriffsmethoden im Bereich der Cyberkriminalität sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware sind schädliche Programme, die in Computersysteme eindringen und Schaden anrichten können. Denial-of-Service-Angriffe überlasten ein Netzwerk oder eine Website, um sie unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, um Computersysteme zu infiltrieren?
Die häufigsten Angriffsmethoden sind Phishing, Malware und Denial-of-Service (DoS) Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um Nutzer zur Preisgabe ihrer Daten zu verleiten. Malware wird oft über infizierte Dateien oder Links verbreitet, um Zugriff auf das System zu erhalten. DoS Angriffe überlasten das System mit Traffic, um es unzugänglich zu machen. **
-
Was sind die häufigsten Angriffsmethoden, die bei Cyberattacken eingesetzt werden?
Die häufigsten Angriffsmethoden bei Cyberattacken sind Phishing, Malware und Denial-of-Service-Angriffe. Phishing beinhaltet das Versenden von gefälschten E-Mails, um persönliche Informationen zu stehlen. Malware wird eingesetzt, um Systeme zu infiltrieren und zu schädigen, während Denial-of-Service-Angriffe Netzwerke überlasten, um den Zugriff zu blockieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.